

CISP-CISE(注册信息安全工程师)课程介绍
一、课程定位与核心目标
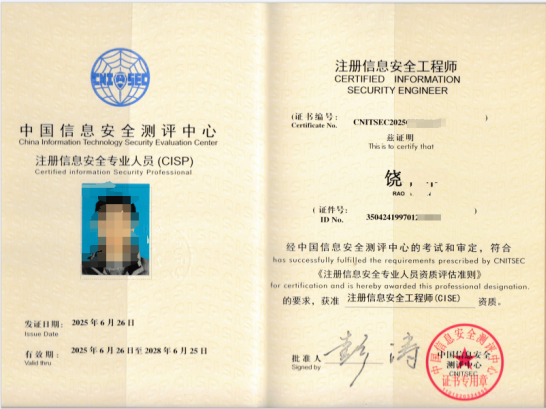
CISP-CISE(Certified Information Security Engineer)是中国信息安全测评中心(国测)颁发的国家级专业认证,专注于信息安全技术领域。其核心目标是培养具备以下能力的专业人员:
1、技术实践能力:掌握信息系统安全集成、安全技术测试、安全加固和安全运维等关键技术。
2、全生命周期管理:覆盖信息系统从规划、设计、实施到运维的全流程安全保障。
3、合规与风险管理:熟悉《网络安全法》、等级保护2.0等法规标准,能够量化安全投入优先级。
二、课程体系与内容
CISP-CISE课程围绕十大知识域构建,涵盖技术与管理双重维度,具体包括:
1、信息安全保障
内容:PDRR模型、安全保障技术框架、ISO 27001等国际标准。
目标:建立全局安全观,理解防御、检测、响应、恢复的动态闭环。
2、网络安全监管
内容:《网络安全法》、数据安全法、等级保护2.0、道德准则。
目标:规避企业合规风险,掌握政策落地实操方法。
3、信息安全管理
内容:风险管理模型、PDCA循环、安全控制措施、安全管理体系建设。
目标:从0到1搭建企业信息安全管理体系(ISMS),降低人为失误风险。
4、业务连续性
内容:灾备策略、应急响应预案、数据恢复技术、业务影响分析(BIA)。
目标:确保企业在遭受攻击或灾难后快速恢复,减少业务中断损失。
5、安全工程与运营
内容:安全开发生命周期(SDL)、安全运维流程、SOC运营、渗透测试。
目标:将安全策略转化为可执行的工程方案,提升系统抗攻击能力。
6、安全评估
内容:漏洞扫描、风险评估模型(如OCTAVE)、安全评估实施。
目标:精准定位系统弱点,量化安全投入优先级。
7、信息安全支撑技术
内容:密码学、身份认证(Kerberos)、访问控制(RBAC)、PKI体系。
目标:掌握加密、鉴别、权限管理三大核心技术,筑牢数据防护墙。
8、物理与网络通信安全
内容:OSI/TCP-IP协议安全、无线网络防护、防火墙配置、典型网络攻击防范。
目标:从物理环境到网络传输,堵住黑客入侵的“第一道门”。
9、计算环境安全
内容:操作系统加固、恶意代码防护、Web应用安全、数据库安全。
目标:解决90%的终端安全隐患,防范勒索软件、钓鱼攻击。
10、软件安全开发
内容:安全编码规范、代码审计、DevSecOps实践、SDL模型。
目标:在软件开发初期植入安全基因,降低修复成本90%以上。
三、课程优势
1、权威性
国内唯一纳入国家职业资格目录的信息安全认证,课程大纲经工信部等多部门联合审定。
持证者可无缝对接CISSP、CISA等国际认证,满足全球化职业发展需求。
2、实战性
结合金融、政务等行业真实攻防案例,提供在线题库与模拟考,历年通过率超95%。
覆盖渗透测试、漏洞扫描、应急响应等核心技能,直接应用于企业安全防护。
3、系统性
十大知识域环环相扣,构建完整的安全能力框架,适合初学者建立体系化认知,也能帮助有经验者系统梳理知识。
四、适用人群
网络安全技术人员、运维人员、开发人员;
政府、企事业单位信息安全工作人员;
希望从技术岗向安全架构师、安全顾问等高级岗位晋升者。
五、证书价值
1、国家认可:国内权威的信息安全工程师认证。
2、企业需求:广泛适用于政府、国企、金融、互联网等行业的安全岗位。
3、职业发展:提升技术能力,助力岗位晋升或入职(如安全运维、安全服务工程师)。
4、续证要求:证书有效期为3年,需通过续证考试或积累继续教育学分维持。