

分享:满足主机、容器等多种工作负载安全需求的开源工具!
#网安工具 ·2026-09-15 10:38:46


企业基础设施越来越复杂,主机、容器、K8s 甚至 Serverless 往往同时存在。对此,如果只盯着服务器进程和文件的 HIDS 已经很难覆盖完整的运行环境。
为此,今天分享的 Elkeid,就是针对这一问题设计的一套开源工作负载安全方案,它由字节跳动内部实践演化而来,目标并不是单纯做一个主机监控 Agent,而是把主机、容器、K8s 和运行中业务的安全数据放到同一套体系里处理。
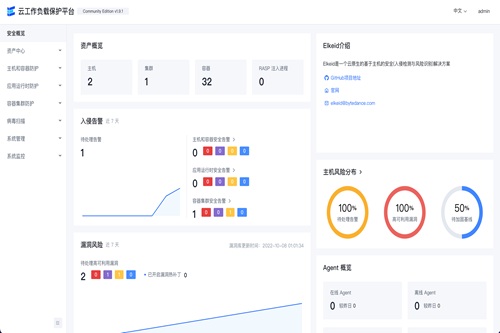
从项目定位来看,Elkeid 更接近 CWPP,也就是云工作负载保护平台。它目前开源版本包含 Agent、Driver、RASP、Server、Console、HUB 等多个组成部分,底层重点解决数据采集和组件管理,上层再结合规则引擎完成检测。尤其值得关注的是,它可以在宿主机侧采集内核级数据,同时感知宿主机上的容器行为,这种设计对于云原生环境比较有价值,因为攻击者真正进入容器之后,很多行为最终仍然会落到宿主机内核和运行时层面。
而从Elkeid 的核心能力可以从几个层面来看,首先是主机侧安全,它通过 Agent、Driver 以及多个功能插件采集资产、进程、日志、系统状态等信息,其中 Driver 使用 Kprobe Hook Kernel Function 获取内核层数据,还支持 Linux Namespace,因此可以用于容器监控。项目提供的 Scanner Plugin 能够利用 YARA 对主机恶意文件进行静态检测,Baseline Plugin 则负责基线风险检查,Journal Watcher 可以监控 systemd 日志并采集 SSH 相关日志。
其次,Elkeid 并没有把安全能力局限在 HIDS。RASP 是其中比较有特点的一部分,它支持 CPython、Golang、JVM、NodeJS 和 PHP 运行时探针,可以动态注入业务运行环境进行防护,官方文档强调这种方式不要求运维人员额外安装另一个 Agent,也不要求业务重启,对于已经上线的业务环境有一定吸引力
而到了 Kubernetes 场景,Elkeid 可以采集 K8s Audit Log,并据此进行入侵检测和风险识别,同时提供 K8s 资产信息和安全告警展示。因此它与单纯的主机 HIDS 最大的区别之一就在于工作负载范围更广,主机安全、容器安全以及 Kubernetes 安全并不是完全割裂的几个产品,而是被放在同一套平台架构里处理。
同时,整个系统还包含 Elkeid HUB 这一规则引擎,并提供 AgentCenter、ServiceDiscovery、Manager、Console 等后台组件,负责 Agent 管理、数据处理、服务发现和前端展示。
另外,从功能清单来看,社区版已经覆盖 Linux 运行时数据采集、RASP 探针、K8s Audit Log、资产采集、主机状态、病毒扫描、系统监控以及插件管理等能力,但漏洞分析、行为序列检测、告警溯源、威胁响应、热更新等不少能力仍属于企业版,不能把开源版本理解成商业完整版的完全替代品。
我觉得它真正有价值的并不是功能列表看起来多,而是把数据采集、运行时感知和规则处理连接起来,对于希望自己搭建工作负载安全能力的安全团队来说,研究它的架构本身就有参考价值。那么,具体该如何使用这个项目呢?
如果只是想快速体验,项目官方提供了 Elkeidup 自动化部署方式,通过它可以完成 Elkeid 相关组件部署,并获得 Debian、RHEL 系列的 Agent 安装包。官方给出的部署环境要求比较明确,用于部署的后端服务器需要专用于 Elkeid,部署过程中需要 root 权限,同时要求服务器之间具备内网互通,并且 Elkeidup 执行服务器能够通过 SSH 免密连接后端服务器。
实际使用时,可以直接进入 GitHub 项目的 Releases 页面,根据需要选择对应版本的发布文件,页面本身提供了 Assets 下载入口。需要特别注意的是,当前 Releases 页面展示的版本并不都是完整平台版本,其中既有 Agent/LKM 版本,也存在 Scanner、RASP 等单独组件的发布,因此不能看到一个文件就直接认为它是完整 Elkeid 安装包,应该结合版本说明和部署文档选择对应文件。
完成服务端部署之后,再按照 Console 的安装配置说明安装 Agent。Agent 本身采用 Go 开发,在 Linux 环境中通过 systemd 管理,并支持 x86-64 和 AArch64 架构,官方也提供 deb 和 rpm 格式的软件包。Agent 更像整个系统的运行载体,本身不直接承担完整安全检测任务,真正的安全能力主要由不同 Plugin 提供,因此安装 Agent 只是开始,后续还需要根据检测需求启用相应组件和策略。
注意使用 Elkeid 时,最先需要考虑的不是功能,而是环境兼容性。它的许多 Agent 和 Plugin 能力需要运行在宿主机权限环境下,在权限受限的容器中部分功能可能出现异常,因此不适合把完整 Elkeid Agent 简单塞进一个普通业务容器里,然后期待获得完整的主机级检测效果。