

分享:一个好用的微信小程序安全调试工具!
#网安工具 ·2026-08-26 10:32:28


项目获取方式:点击文末“下载文件”蓝色按钮,即可免费下载全部版本工具!
提取码: rzv6
微信小程序安全测试有多难,干过的人才懂。抓包工具刚挂上代理,微信就开始校验证书,请求全给拦在门外,好不容易过了证书这关,云函数调用的参数又是个黑盒,前端只传一个 openid,真正干的活全在云端,你在这头翻遍代码也看不见那头发生了什么。而甲方项目里小程序早就占了半边天,可很多安全公司的测试手法还停留在手工抓包加瞎猜的阶段,效率低得离谱。
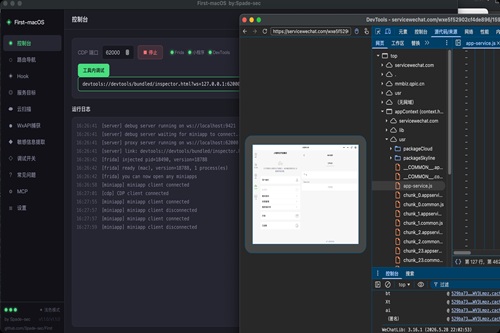
直到有人把这活儿干成了工具,这个叫 First 的项目,定位是微信小程序安全调试工具,拿 WMPFDebugger 二开,用 Frida 注入微信进程,再通过 CDP 协议把调试能力桥接给 Chrome DevTools,macOS 和 Windows 都能跑,2026 年 4 月首次提交,到 7 月已经攒了 53 次提交,迭代速度相当凶,仓库里 Frida 脚本、hook 脚本、图形界面各归各目录,main.py 和 gui.py 撑起主体,Windows 下双击启动批处理就能跑,工程化程度不像个人玩具,它的上游是 WMPFDebugger,思路还借鉴了 HeartK 和陌陌安全开源的 FindSomething,等于把社区里散着的小程序测试经验攒到了一起。
小程序调用 wx.cloud.callFunction 的时候,Frida 把参数当场拦下来,不仅能看,还能改了重放,云函数内部怎么校验参数、有没有越权,在本地就能试出来,这个能力对渗透测试来说等于把黑盒开了个天窗,以前要对着抓包工具猜半天的东西,现在几下就试完。
wx API 捕获同样实用,login、request、getUserProfile 这些敏感调用全在监控范围内,会话凭证、请求参数、用户信息接口的调用时机通通给你记下来,审计小程序的数据流向,这份日志就是现成的证据链。
另外,路由枚举和跳转守卫检测也值得单独说一句,小程序里的页面路由、跳转拦截逻辑,工具会把能枚举的页面全摸一遍,守卫怎么写的、能不能绕过,一目了然。
而反编译这块它做得更省事,wxapkg 解密解包加敏感信息扫描一条龙,小程序分包解密后直接读源码,硬编码的密钥、泄露的接口地址、藏在代码里的凭据,扫描器自动帮你翻出来,再配上 MCP Server 集成,把抓到的数据喂给 AI 做辅助分析,偏移量和 Skills 支持在线更新,工具链的新鲜程度跟得上微信自己的更新节奏,这点对做安全服务的人来说太重要了,微信一升级、旧工具全废的情况见得还少吗。
打开 First,点启动,Frida 自动注入微信,然后正常打开目标小程序,DevTools、云捕获、路由导航这些功能直接就能用,全程不需要碰命令行。要注意的是 macOS 用户如果注入报错,要么关掉系统完整性保护 SIP,要么对微信做一次强制重签名,两条路任选,Windows 用户基本装完即用,官方列了一长串兼容的微信版本号,推荐 4.1.10。这工具对谁最有用也清楚,安全服务公司的测试团队、做小程序专项评估的甲方安全岗、独立接单的自由安全人都是直接受益者,一个人一台电脑就能把以前两三个人的活儿干完。
这工具从 v1.1.0 开始闭源,只发编译好的安装包,有人骂它不够开源,我倒觉得无所谓,工具的价值在好不好用,不在源代码开不开放,能把 Frida 注入、云函数重放、反编译扫描这些散装能力集成到一个界面里,本身就是本事。
真正要注意的是使用边界,仓库免责声明写得清楚,仅供安全研究与学习,别拿去搞未授权的目标,这句话不是摆设,微信小程序的加密和校验一年比一年硬,越往后这种工具越是安全从业者的刚需,早点上手练熟,别等项目里真遇到小程序了再临时抱佛脚。